卡巴斯基安全软件发现可利用的漏洞
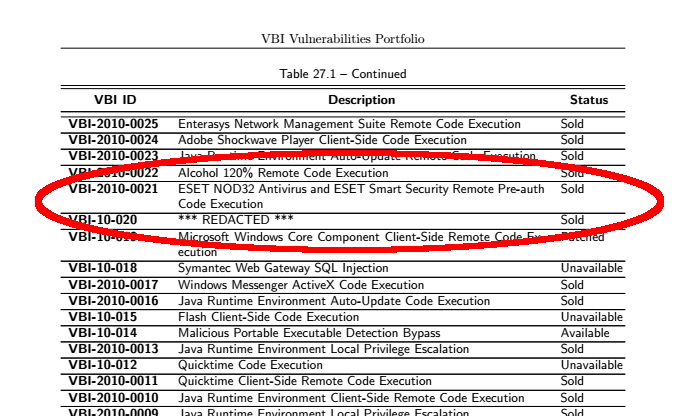
Google 的 Project Zero 安全团队发表博客称, 俄罗斯安全公司卡巴斯基的杀毒软件发现了多个严重漏洞,影响范围从网络入侵检测、SSL 拦截、文件扫描,到浏览器整合和本地特权提升。安全研究人员称,大 部分问题仍然没有修复,但卡巴斯基已经取得了进展,他因此披露了其中一个最容易利用的高危漏洞,该漏洞影响9月7日之前的卡巴斯基版本。问题与解压 Thinstall 容器有关,当杀毒软件发现一个 Thinstall 容器,它会试图提取其中的内容进行扫描,但被发现很容易在提取过程中触发栈缓冲区溢出。安全研究人员说,杀毒软件拥有最高的系统权限,开发商本应该坚持尽 可能高的安全开发标准,最小化软件的潜在伤害。